Schulwebsite · Kostenloser Sicherheits-Check

Wie sicher ist Ihre Schulwebsite? Wir sehen kostenlos nach.

Veraltete Technik, automatisierte Angriffe, Spam im Namen der Schule: Wir prüfen Ihre bestehende Schulwebsite von außen und ohne Zugangsdaten und sagen Ihnen schriftlich und verständlich, wie es um sie steht. Egal, mit welchem System sie läuft und wer sie gebaut hat. Kostenlos und unverbindlich.

Sie brauchen nur die Adresse Ihrer Website. Den Rest erledigen wir.

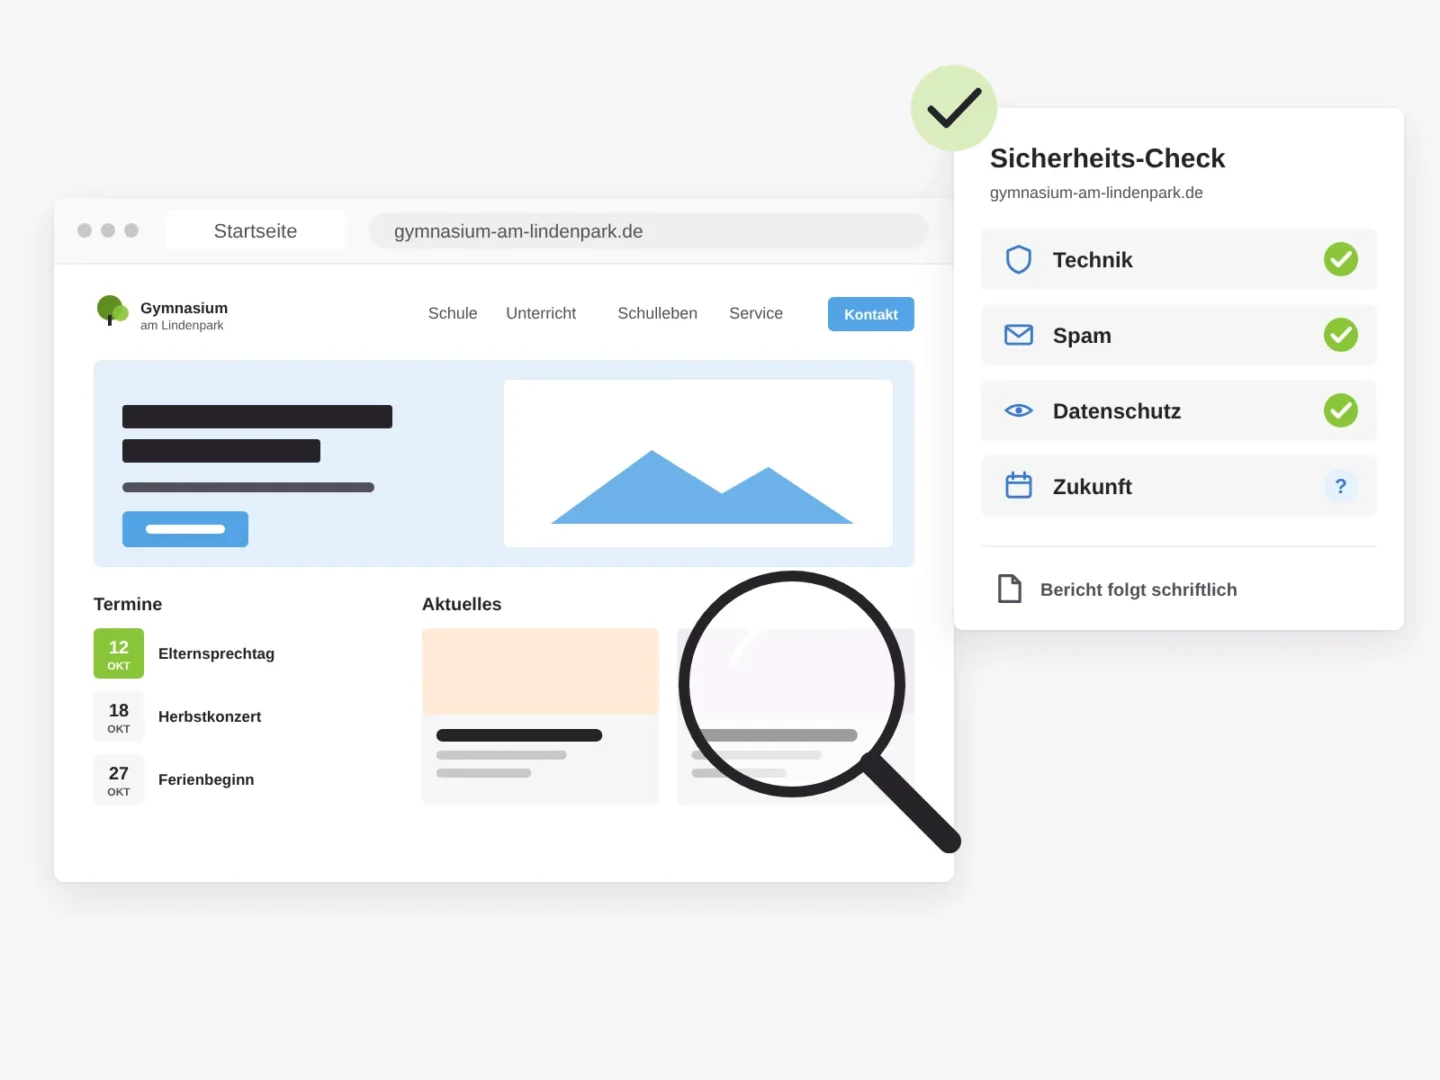
Startseite der fiktiven Schulwebsite des Gymnasiums am Lindenpark, davor eine Lupe; daneben die Prüfkarte des Sicherheits-Checks mit Technik, Spam und Datenschutz in Ordnung und einer offenen Frage zur Zukunft

Aktuell · Oktober 2026

Eine Lücke in PHP. Und warum ein Update von WordPress diesmal nicht reicht.

Im Oktober 2026 sind zwei kritische Sicherheitslücken in PHP bekannt geworden, der Programmiersprache, auf der die meisten Schulwebsites laufen: WordPress, Joomla, TYPO3 und viele Eigenbauten. Das BSI und der Cybersicherheitsdienst der EU haben gewarnt, weil Angreifer darüber im schlimmsten Fall fremden Code auf dem Server ausführen können. Einige Hochschulen und Unternehmen haben ihre Websites vorsorglich vom Netz genommen.

Das Besondere: Die Lücke steckt nicht in Ihrer Website, sondern im Server darunter. Ein Update von WordPress oder Joomla ändert daran nichts. Handeln muss, wer den Server betreibt, also Ihr Hoster, das Rechenzentrum oder die IT Ihres Schulträgers. Und für ältere PHP-Versionen liefert das PHP-Projekt gar keine Korrekturen mehr.

Stand: 21. Oktober 2026. Quellen: Cybersicherheitswarnung des BSI vom 21.10.2026, php.net. Das ist eine Einordnung, keine Garantie für einzelne Server.

  • Die Lücke sitzt im ServerNicht im System Ihrer Website. Deshalb hilft nur ein Update von PHP selbst.
  • Alte Versionen bleiben offenKorrekturen gibt es offiziell nur für PHP 8.2 bis 8.5. Und PHP 8.2 läuft Ende 2026 aus.
  • Der Check zeigt, wo Sie stehenWir sehen nach, welche PHP-Version erkennbar ist, und sagen Ihnen, wen Sie ansprechen müssen.
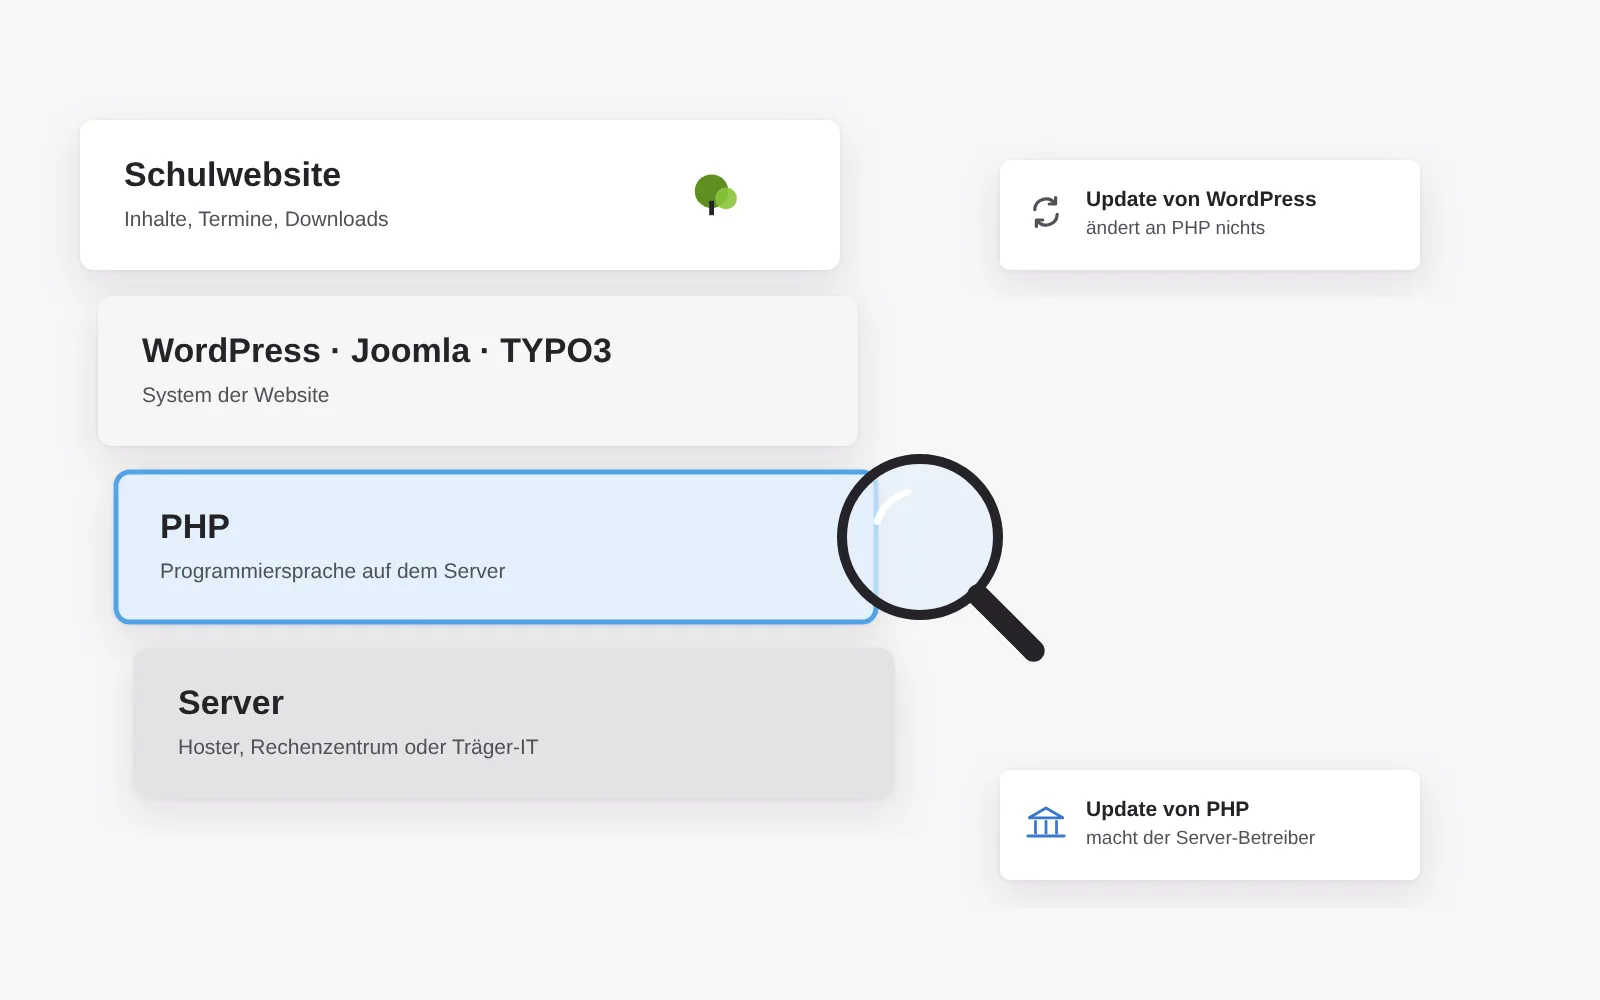
Schichtmodell einer Schulwebsite: oben die Website, darunter das System wie WordPress, Joomla oder TYPO3, darunter PHP und ganz unten der Server; die PHP-Schicht ist mit einer Lupe markiert, daneben der Hinweis, dass ein Update von WordPress hier nichts ändert und das Update von PHP Sache des Server-Betreibers ist

Ausgangslage

Niemand greift Ihre Schule an. Angegriffen wird ihre Technik.

Hinter den allermeisten Angriffen auf Schulwebsites steckt kein Mensch, der es auf Ihre Schule abgesehen hat, sondern ein Programm. Es klopft rund um die Uhr Tausende Websites nach bekannten Lücken ab und bleibt dort hängen, wo ein Update fehlt, eine Erweiterung aufgegeben wurde oder ein Passwort zu einfach ist.

Schulwebsites sind dafür ein dankbares Ziel, ganz ohne eigenes Verschulden. Sie wachsen über Jahre, die zuständige Lehrkraft wechselt, und irgendwann weiß niemand mehr genau, was auf dem Server läuft. Das Ergebnis sieht man der Website oft lange nicht an. Genau deshalb lohnt der Blick von außen.

  • Automatisiert statt gezieltAngriffe laufen massenhaft und wahllos. Wer veraltet ist, wird gefunden.
  • Gewachsen über JahreAlte Erweiterungen, alte Zugänge, alte Server: Jede Schicht kann eine offene Tür sein.
  • Wissen, das gegangen istDie Lehrkraft, die die Website aufgebaut hat, ist an einer anderen Schule. Die Zugänge vielleicht auch.

Spam

Spam hat an Schulen drei Gesichter.

Spam ist mehr als ein volles Postfach. Manchmal steht er unter Ihrer Adresse bei Google, manchmal landet er mit Ihrem Absender bei den Eltern. Der Check sieht in allen drei Richtungen nach.

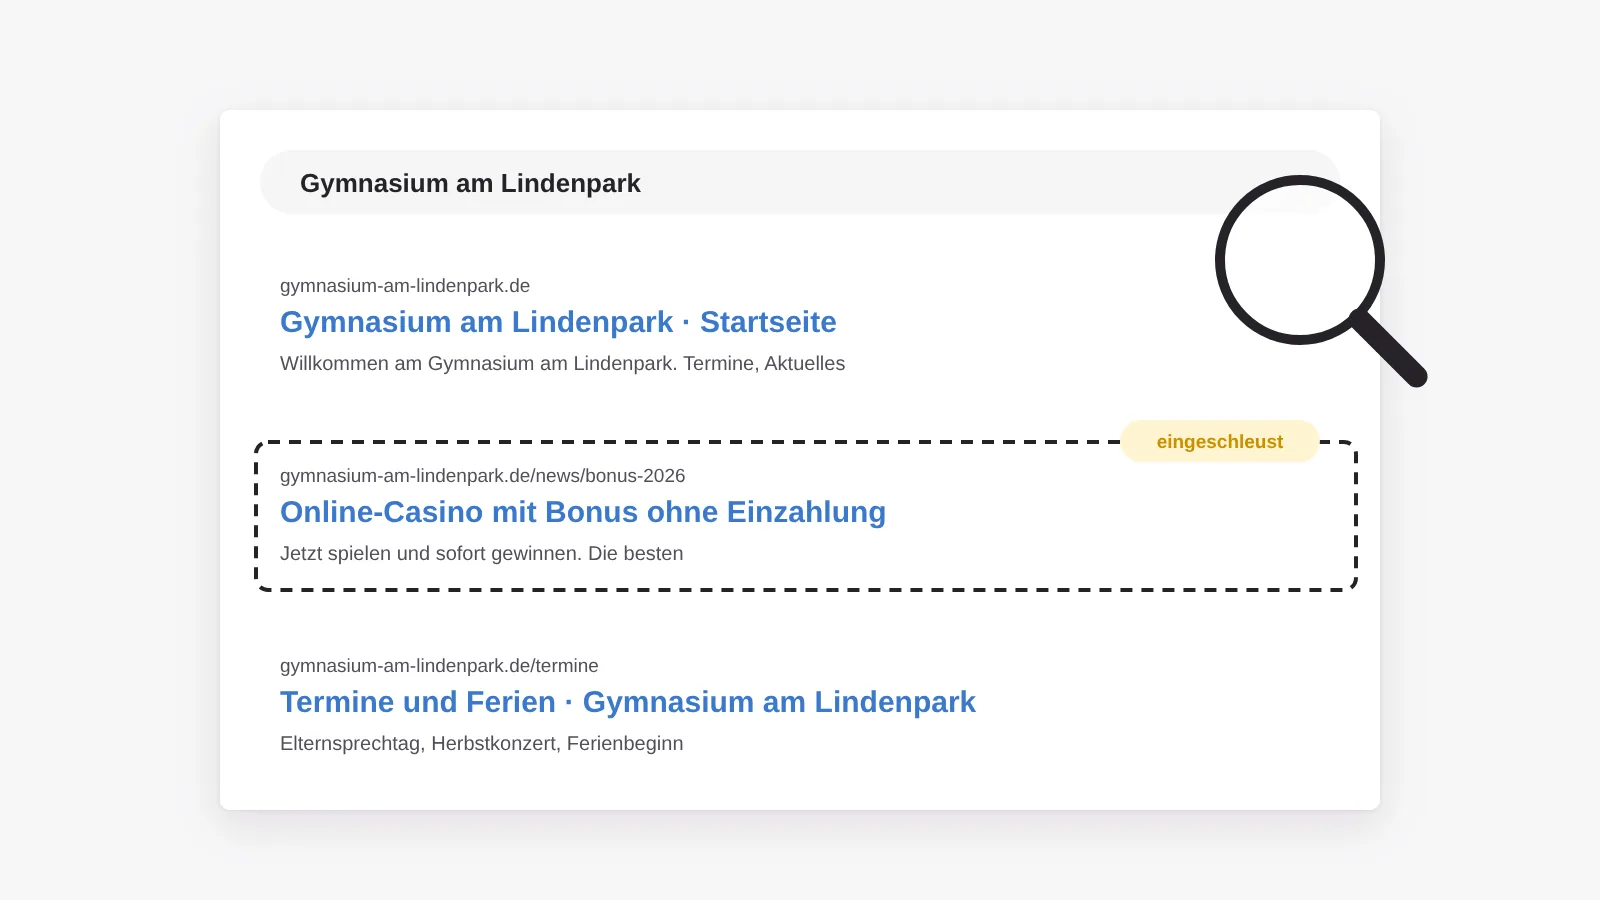
Suchergebnisse zum Gymnasium am Lindenpark; zwischen Startseite und Terminen steht ein fremder Eintrag über ein Online-Casino unter der Adresse der Schule, gestrichelt umrandet und als eingeschleust markiert
Suchmaschine

Fremde Seiten unter Ihrer Adresse

Über eine Lücke werden Seiten über Glücksspiel, Arzneimittel oder Kredite in die Website geschleust, oft so, dass Besucher sie nie sehen, Google aber schon. Die Folge: seltsame Treffer bei der Suche nach Ihrer Schule und im schlimmsten Fall eine Warnung vor Ihrer Website.
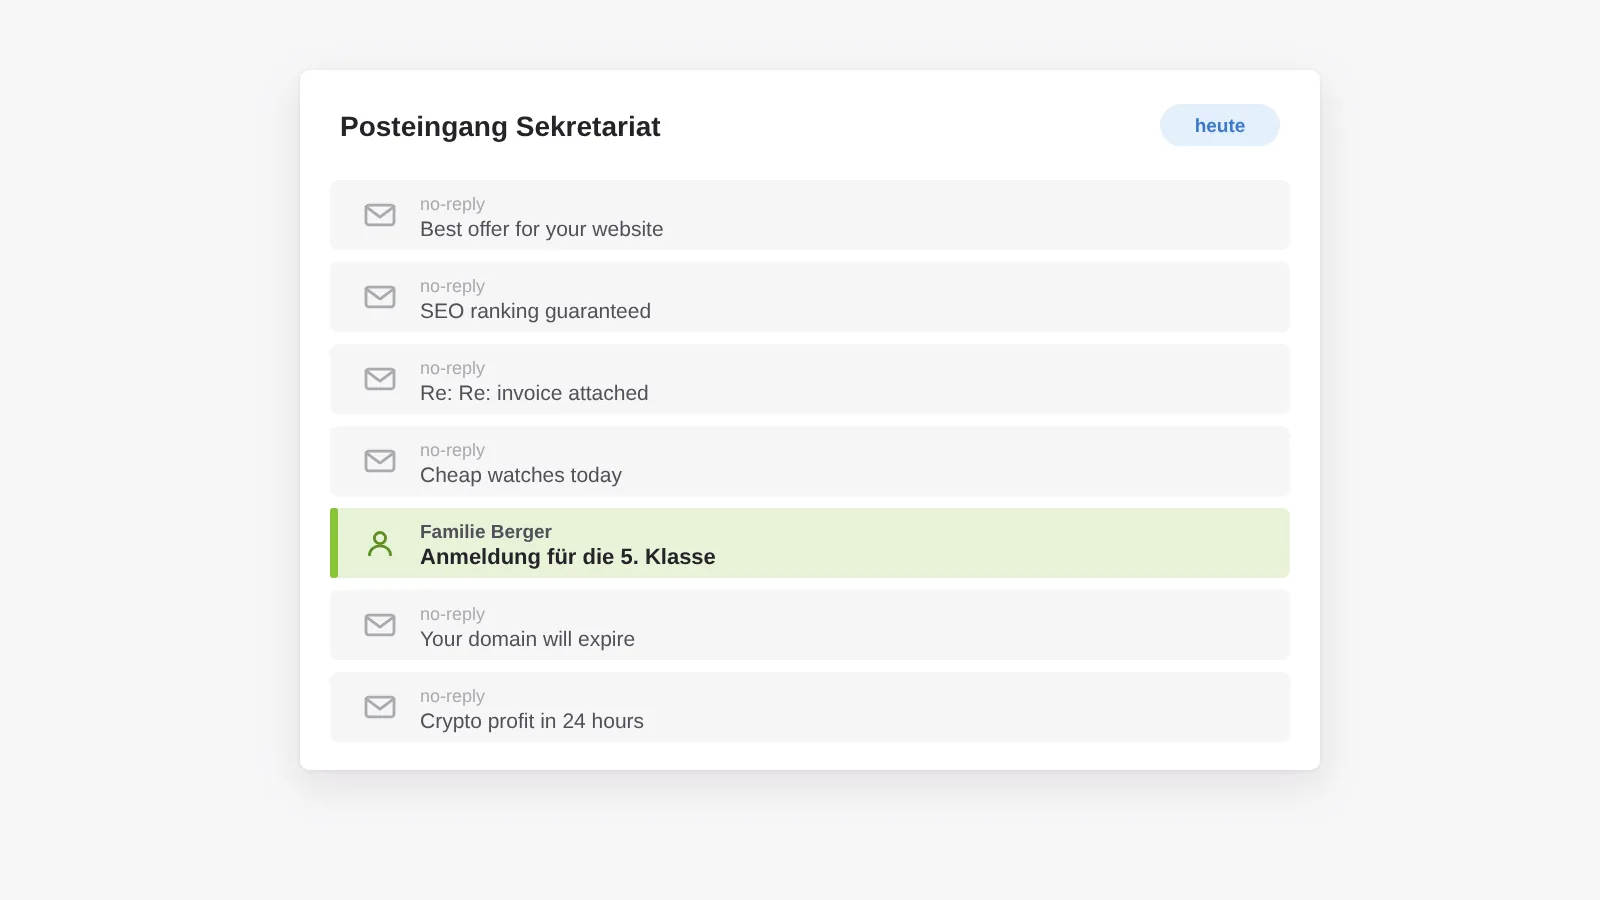
Posteingang des Sekretariats mit vielen gleichförmigen Spam-Nachrichten, dazwischen hervorgehoben die eine echte Anfrage einer Familie zur Anmeldung für die 5. Klasse
Formulare

Spam über Ihre Formulare

Kontakt- und Anmeldeformulare ohne wirksamen Schutz werden von Programmen befüllt. Im Postfach des Sekretariats landet dann täglich Unsinn, und die eine echte Anfrage einer Familie geht unter.
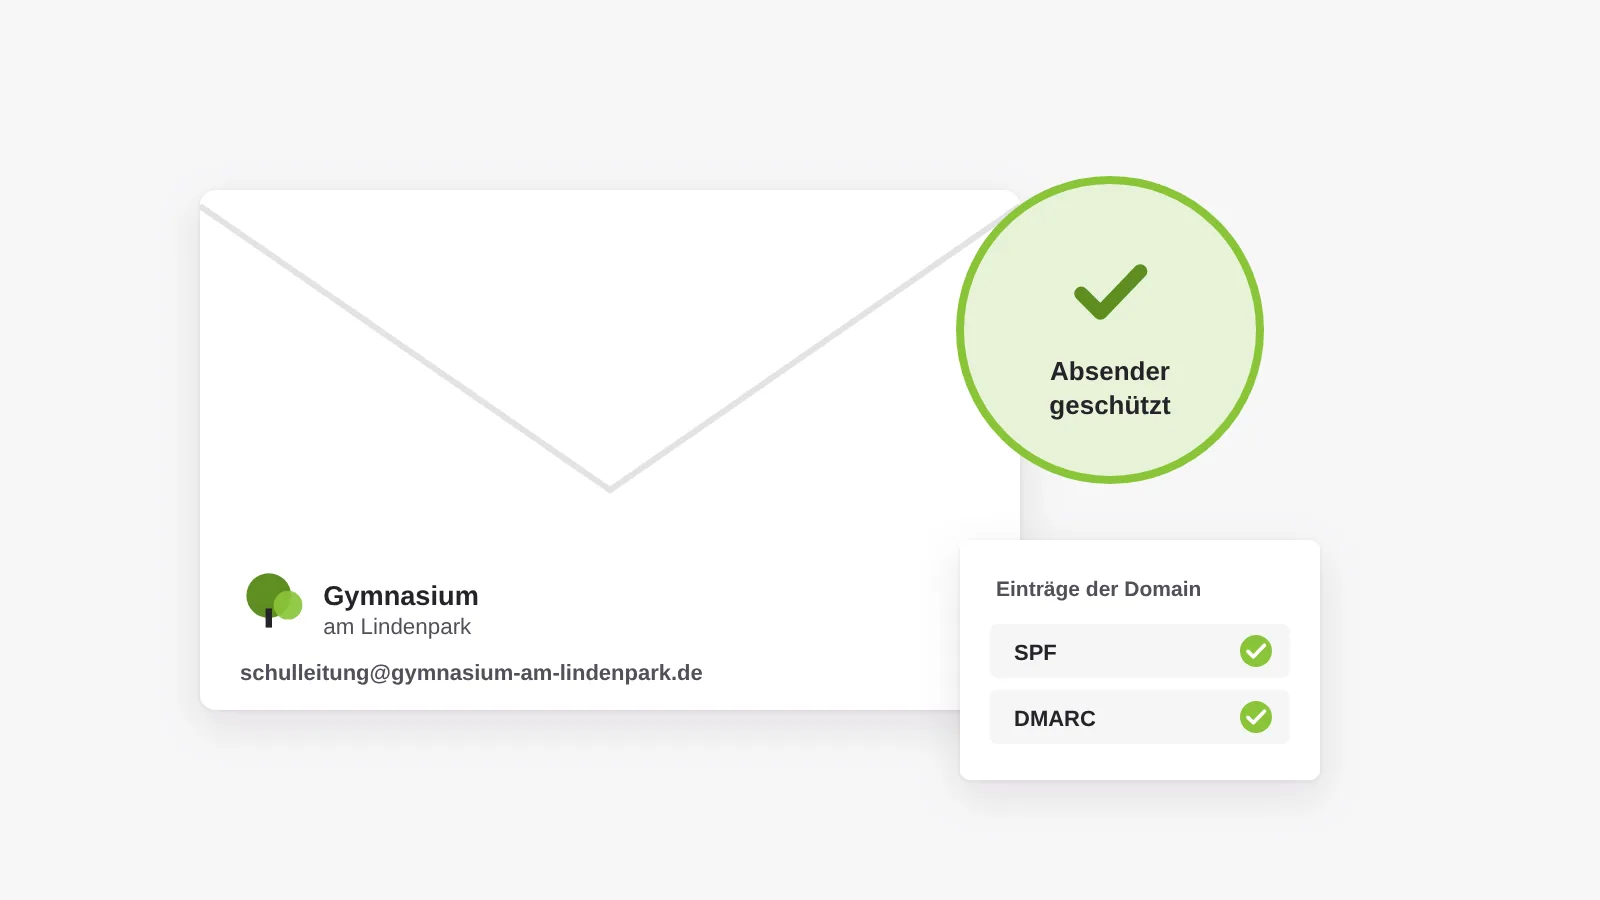
Briefumschlag mit dem Signet des Gymnasiums am Lindenpark und der Absenderadresse der Schulleitung, daneben ein Siegel „Absender geschützt“ und die Einträge SPF und DMARC der Domain mit Haken
E-Mail

Mails in Ihrem Namen

Ohne die passenden Einträge für Ihre Domain können Fremde Mails verschicken, die aussehen, als kämen sie von Ihrer Schule. Ob Ihre Adresse dagegen geschützt ist, lässt sich von außen prüfen.

Prüfumfang

Vier Bereiche. Ein Bericht.

Wir sehen uns Ihre Website so an, wie es auch ein Angreifer oder eine Suchmaschine tun würde, nur mit dem Ziel, Ihnen zu sagen, was wir finden. Was sich von außen nicht sicher bestimmen lässt, schreiben wir genau so in den Bericht.

Läuft die Technik auf einem Stand, der noch gepflegt wird? Wir prüfen, welche PHP-Version und welches System erkennbar sind und ob für sie noch Sicherheitsupdates erscheinen. Dazu kommen sichtbare Erweiterungen mit bekannten Lücken, das Zertifikat und die verschlüsselte Verbindung, offen erreichbare Anmeldeseiten und Schnittstellen sowie Sicherheitseinstellungen, die der Server mitschicken sollte.

  • PHP-Version und Supportende
  • System, Design und Erweiterungen, soweit sichtbar
  • Zertifikat, HTTPS und Sicherheits-Header
  • Anmeldung, Schnittstellen und offene Verzeichnisse

Für eine gründliche Prüfung der Barrierefreiheit gibt es unseren eigenen Barrierefreiheits-Check.

Vertrauen

Kein Passwort, kein Zugang, kein Eingriff. Wir sehen nur hin.

Für den Check brauchen wir nur die Adresse Ihrer Website. Wir melden uns nirgends an, probieren keine Passwörter aus und verändern nichts. Wir prüfen ausschließlich, was jeder Besucher und jede Suchmaschine ohnehin sehen kann, nur eben mit geschultem Blick und den passenden Werkzeugen.

Ihr Betrieb läuft dabei ungestört weiter, und niemand an der Schule muss etwas vorbereiten. Den Bericht schicken wir nur an eine dienstliche Adresse Ihrer Schule oder Ihres Schulträgers. Was wir finden, bleibt bei Ihnen.

  • Kein EingriffKeine Anmeldung, keine Angriffe, keine Änderungen. Ihre Website läuft weiter wie bisher.
  • Bericht nur an die SchuleWir versenden ihn ausschließlich an eine dienstliche Adresse der Schule oder des Trägers.
  • Keine GegenleistungKostenlos, unverbindlich und ohne Vertreterbesuch. Ob Sie danach mit uns sprechen, entscheiden Sie.

Ablauf

Vier Schritte. Eine Minute davon sind Ihre.

Sie geben uns die Adresse, wir erledigen den Rest. Den Eingang Ihrer Anfrage bestätigen wir spätestens am nächsten Werktag.

  1. Anfordern

    Adresse der Website, Name der Schule und eine dienstliche E-Mail-Adresse. Mehr braucht es nicht, das Formular ist in einer Minute ausgefüllt, auch vom Sekretariat.

  2. Prüfen

    Wir sehen uns Ihre Website in den vier Bereichen an, von außen und ohne Zugang. An der Schule muss dafür niemand etwas tun.

  3. Bericht

    Sie bekommen schriftlich, was wir gefunden haben: verständlich formuliert, nach Dringlichkeit sortiert und mit dem Hinweis, wer jeweils handeln sollte.

  4. Gespräch, wenn Sie möchten

    Auf Wunsch gehen wir den Bericht in einem kurzen Telefonat mit Ihnen durch. Fragen stellen dürfen Sie auch ohne Gespräch.

Ergebnis

Verständlich für die Schulleitung. Präzise für die IT.

Ein Prüfbericht nützt nur, wenn ihn auch jemand versteht, der nicht täglich mit Servern zu tun hat. Deshalb steht vorn eine Zusammenfassung in Alltagssprache: Was ist in Ordnung, was sollte bald erledigt werden, was sofort? Jeder Befund ist nach Dringlichkeit eingeordnet und sagt, wer zuständig ist: Ihr Hoster, die IT Ihres Schulträgers oder die Person, die Ihre Website betreut.

Dahinter folgt der technische Anhang mit allen Details, die eine Fachkraft für die Umsetzung braucht. So können Sie den Bericht direkt an Ihren Schulträger oder Hoster weitergeben, ohne ihn übersetzen zu müssen. Er gehört Ihnen, auch wenn Sie nie wieder von uns hören möchten.

  • Nach Dringlichkeit sortiertSofort, bald oder bei Gelegenheit. Damit Sie wissen, wo Sie anfangen.
  • Mit ZuständigkeitZu jedem Befund steht, wer ihn beheben kann. Der Bericht taugt als Arbeitsauftrag.
  • Zum Weitergeben gemachtZusammenfassung für die Schulleitung, technischer Anhang für Hoster und Träger-IT.
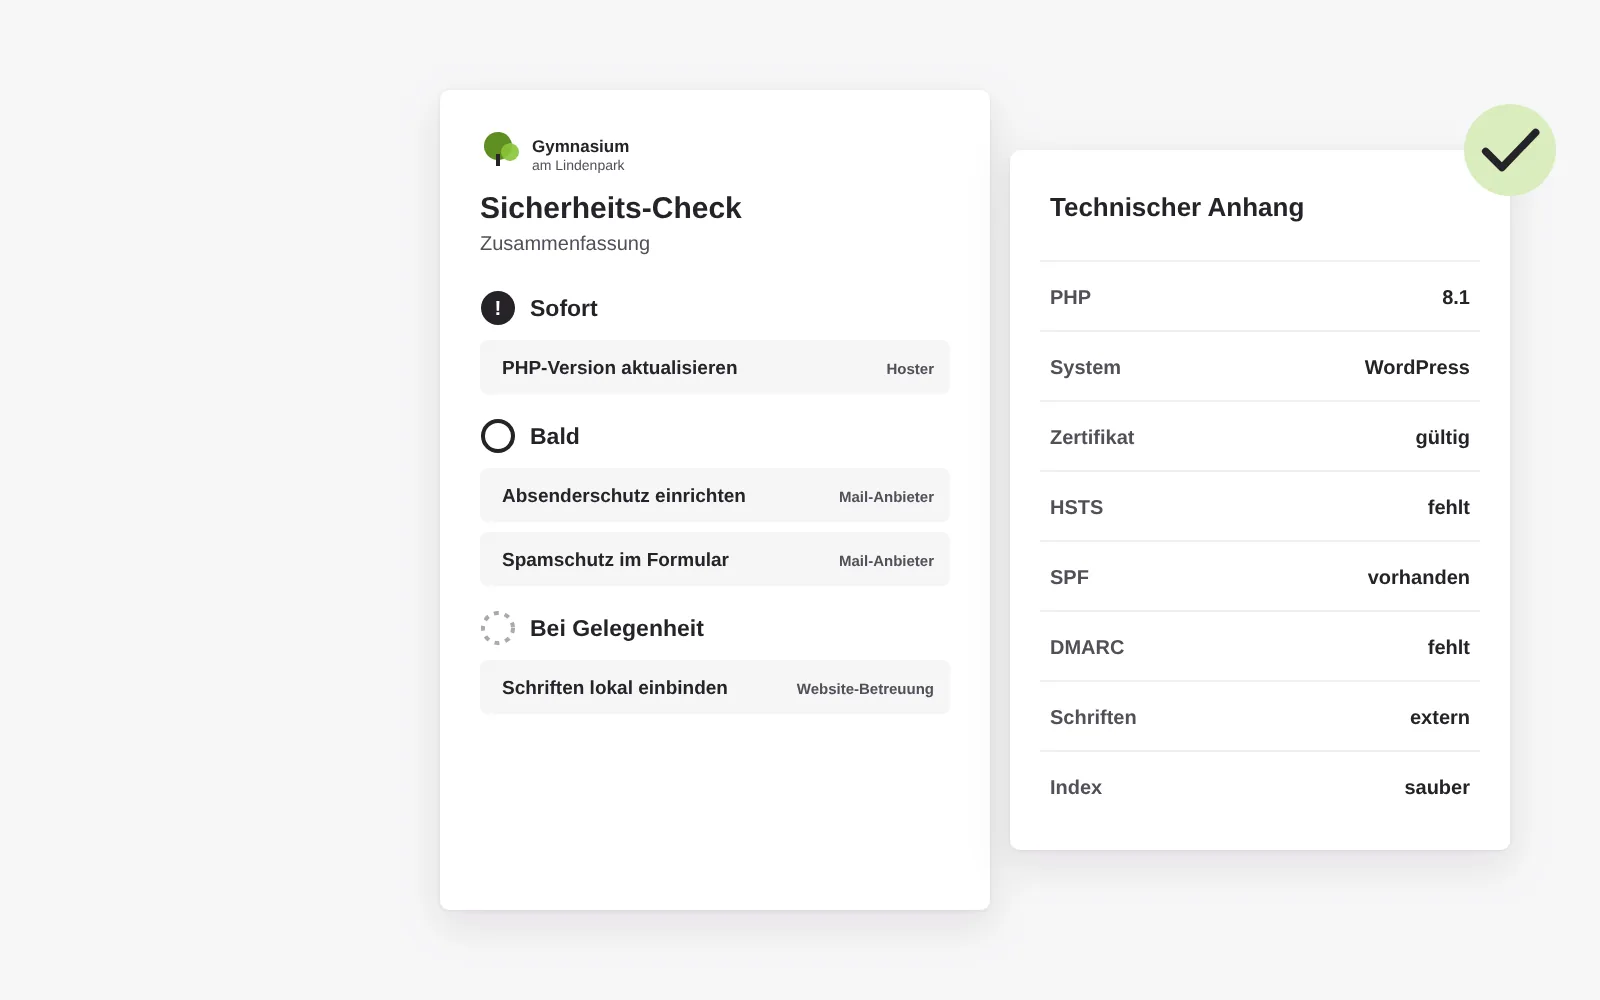
Ein aufgeschlagener Prüfbericht: links die Zusammenfassung nach Dringlichkeit, sofort, bald und bei Gelegenheit, jeweils mit Zuständigkeit wie Hoster oder Mail-Anbieter; rechts der technische Anhang mit PHP-Version, Zertifikat und Einträgen der Domain

Selbstcheck

Was wir von außen nicht sehen, wissen Sie selbst.

Manche Fragen lassen sich nur an der Schule beantworten. Haken Sie an, was bei Ihnen zutrifft. Die Auswertung passiert in Ihrem Browser, gespeichert oder übertragen wird nichts.

Was trifft auf Ihre Schulwebsite zu?

0 von 8 Punkten

Hier lohnt ein genauer Blick.

Viele Fragen sind offen, und das ist an Schulen keine Seltenheit, gerade wenn die Website über Jahre durch viele Hände gegangen ist. Fordern Sie den Check an, dann klären wir gemeinsam, wo Sie anfangen.

Eine gute Grundlage mit Lücken.

Einiges ist geregelt, ein paar Punkte sind offen. Der Check zeigt Ihnen, ob die Technik dazu passt, und der Bericht hilft, die offenen Punkte intern zu verteilen.

Sie haben Ihre Website im Griff.

Organisatorisch ist bei Ihnen fast alles geregelt. Ob auch die Technik mithält, zeigt der Check von außen, kostenlos und in wenigen Minuten angefordert.

Check anfordern

Danach

Was nach dem Check passiert, entscheiden Sie.

Der Bericht verpflichtet Sie zu nichts. Je nach Ergebnis gibt es drei Wege, und alle drei sind in Ordnung.

Ergebnis 1

Alles im grünen Bereich

Dann haben Sie es schriftlich, und das ist mehr wert, als es klingt: für die Schulleitung, den Schulträger und den Datenschutzbeauftragten. Heften Sie den Bericht ab und lassen Sie die Website in einem Jahr wieder prüfen.

Ergebnis 2

Ein paar Baustellen

Die meisten Befunde kann die Person beheben, die Ihre Website heute betreut, oder Ihr Hoster. Der Bericht sagt, wer was tun sollte. Läuft Ihre Website mit WordPress und fehlt jemand, der sich kümmert, übernehmen wir das gern mit unserer Wartung.

Ergebnis 3

Die Technik ist am Ende

Manche Systeme lassen sich nicht mehr retten, etwa wenn ihr Supportende erreicht ist. Dann sagen wir das offen und zeigen, wie ein Umzug auf eine neue Schulwebsite aussieht, mit allen Inhalten und Weiterleitungen und auf Wunsch in Jahresraten.

Sie vermuten, dass Ihre Website schon angegriffen wurde? Dann warten Sie nicht auf den Check, sondern melden Sie sich direkt bei unserer WordPress-Notfallhilfe.

Häufige Fragen zum Sicherheits-Check

Ist der Check wirklich kostenlos?

Ja. Sie bekommen den Bericht ohne Gegenleistung und ohne Verpflichtung. Ob Sie danach mit uns sprechen, entscheiden allein Sie.

Warum machen Sie das kostenlos?

Weil wir Schulwebsites bauen und betreuen und wissen, wie viele davon niemand mehr im Blick hat. Manche Schule wird danach unsere Kundin, die meisten bekommen einfach einen nützlichen Bericht. Beides ist für uns in Ordnung.

Brauchen Sie Zugangsdaten zu unserer Website?

Nein. Wir prüfen ausschließlich von außen, was jeder Besucher sehen kann. Bitte schicken Sie uns auch keine Passwörter.

Kann der Check unserer Website schaden?

Nein. Wir melden uns nirgends an, probieren keine Passwörter aus und verändern nichts. Für Ihre Website ist der Check nicht von einem normalen Besuch zu unterscheiden.

Wer darf den Check anfordern?

Jede Person, die für die Schule oder den Schulträger spricht: Schulleitung, Sekretariat, die Lehrkraft, die die Website betreut, oder die IT des Trägers. Den Bericht schicken wir nur an eine dienstliche Adresse der Schule oder des Trägers.

Unsere Website läuft nicht mit WordPress. Geht der Check trotzdem?

Ja. Wir prüfen jede Schulwebsite, ob mit Joomla, TYPO3, einem Eigenbau oder auf einem Server des Landes oder des Trägers. Nur bei der späteren Betreuung konzentrieren wir uns auf WordPress.

Betrifft uns die aktuelle PHP-Lücke?

Das hängt davon ab, welche PHP-Version auf Ihrem Server läuft und ob Ihr Hoster das Update schon eingespielt hat. Wenn die Version von außen erkennbar ist, steht sie im Bericht. Wenn nicht, sagen wir Ihnen, wen Sie fragen sollten und was Sie fragen sollten.

Reicht es nicht, wenn wir WordPress oder Joomla aktuell halten?

Für die meisten Lücken ist das der wichtigste Schritt. Bei einer Lücke in PHP selbst hilft es aber nicht, denn PHP läuft eine Ebene darunter auf dem Server. Darum muss sich der Betreiber des Servers kümmern.

Was passiert, wenn Sie etwas Ernstes finden?

Dann steht es ganz oben im Bericht, mit einer klaren Empfehlung und dem Hinweis, wer handeln sollte. Bei einem dringenden Befund rufen wir zusätzlich an, sofern Sie uns eine Telefonnummer gegeben haben.

Wir glauben, unsere Website wurde schon gehackt. Was tun?

Dann ist der Check der zweite Schritt. Melden Sie sich direkt bei unserer WordPress-Notfallhilfe, auch wenn Ihre Website mit einem anderen System läuft. Die erste Einschätzung ist dort ebenfalls kostenlos.

Können wir den Bericht an unseren Schulträger weitergeben?

Unbedingt, genau dafür ist er gemacht. Vorn steht die Zusammenfassung für die Schulleitung, hinten der technische Anhang für Hoster und Träger-IT.

Wie oft sollte eine Schulwebsite geprüft werden?

Einmal im Jahr ist ein guter Rhythmus, dazu immer dann, wenn eine Lücke wie die in PHP bekannt wird oder die Zuständigkeit für die Website wechselt. Websites, die wir betreuen, prüfen wir regelmäßig.

Wissen, wie es um Ihre Website steht.

Eine Minute für das Formular, den Rest erledigen wir. Sie bekommen einen schriftlichen Bericht, verständlich formuliert und bereit zum Weitergeben. Kostenlos und unverbindlich.